安全防护升级 深信服如何打造下一代终端安全EDR,赋能移动互联网业务支撑软件研发
随着移动互联网的飞速发展,企业业务支撑软件的研发环境日益复杂,终端设备面临着勒索软件、无文件攻击、APT渗透等新型威胁。传统防病毒软件基于特征库的被动防御已难以应对。在此背景下,深信服推出了下一代终端安全EDR(端点检测与响应)解决方案,不仅实现了安全防护的升级,更为移动互联网业务支撑软件的研发提供了坚实的安全底座。
一、传统终端安全的局限与EDR的崛起
传统终端安全产品(如EPP)主要依赖静态签名匹配,对未知威胁、0day漏洞利用和内存级攻击几乎无能为力。而EDR通过持续监控终端上的进程、文件、注册表、网络连接等行为,利用行为分析、机器学习和威胁情报,能够检测并响应高级威胁。深信服EDR在此基础上进一步演进,提出了“下一代终端安全”的理念。
二、深信服下一代EDR的核心技术创新
- 轻量级Agent与低开销采集:针对移动互联网研发场景中终端性能敏感的特点,深信服EDR采用微内核架构,Agent资源占用极低,不影响代码编译、模拟器运行等研发活动。
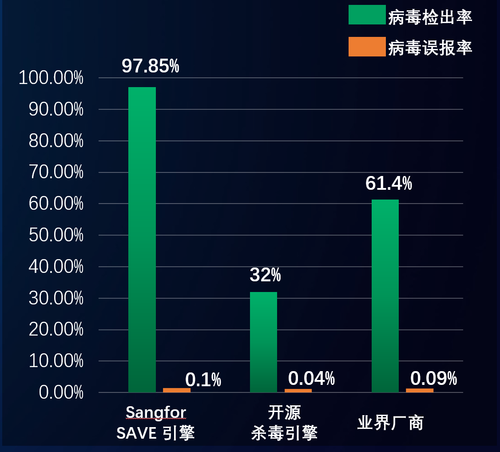
- 多维度行为检测引擎:结合静态AI模型、动态行为沙箱和攻击链关联分析,能够精准识别无文件攻击、Living-off-the-Land攻击、供应链攻击等。
- 云端威胁情报联动:深信服拥有全球威胁情报网络,EDR终端可实时获取最新IOC和TTP,实现分钟级威胁响应。
- 自动化响应与编排(SOAR) :支持一键隔离、进程终止、取证包生成,并可联动防火墙、交换机实现网络阻断,大幅缩短MTTR。
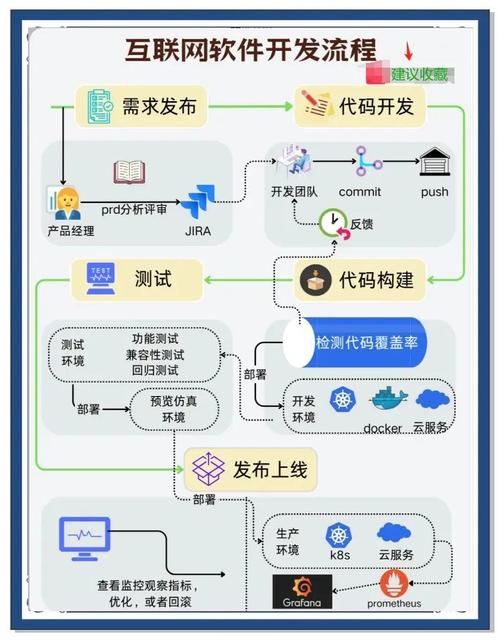
- EDR与研发流程的融合:提供开放API,可与CI/CD管道、代码仓库、制品库集成,在软件研发阶段即嵌入安全检测,实现DevSecOps。
三、移动互联网业务支撑软件研发面临的安全挑战
移动互联网业务支撑软件(如微服务框架、消息中间件、移动推送平台、APM工具等)的研发过程涉及大量第三方组件、频繁的版本迭代、多环境部署(开发、测试、生产)。攻击者可能通过污染依赖包、利用研发终端作为跳板攻击生产环境。研发人员常使用个人设备或远程办公,终端边界模糊,进一步扩大了攻击面。
四、深信服EDR如何保障移动互联网业务支撑软件研发
- 研发终端加固:对所有研发终端(包括Windows、macOS、Linux)统一部署EDR,阻止挖矿、勒索、窃密等行为,防止源代码泄露。
- 供应链安全检测:EDR可监控依赖包下载、安装过程中的异常行为,结合威胁情报识别恶意组件。
- 办公与研发环境隔离:通过微隔离技术,限制研发终端对其他部门或生产网络的横向移动。
- 安全左移:将EDR检测能力嵌入开发测试环节,例如在自动化测试中触发模拟攻击,验证防护效果。
- 合规与审计:满足等保2.0、GDPR等对终端安全的要求,提供完整的行为审计日志,便于溯源。
五、实践案例与效果
某头部移动互联网公司拥有数千名研发人员,过去一年曾遭遇两次针对研发终端的供应链攻击。部署深信服下一代EDR后,成功拦截了利用Log4j漏洞的入侵尝试,并自动隔离了受感染的构建服务器。研发效率未受影响,MTTR从数小时降至5分钟以内。
六、未来展望
随着AI大模型在安全领域的应用,深信服EDR将持续增强未知威胁预测能力。EDR将与XDR(扩展检测与响应)平台深度整合,实现终端、网络、云工作负载的全面协同,为移动互联网业务支撑软件研发提供智能化、自动化的下一代安全防护。
深信服下一代终端安全EDR通过技术创新和场景融合,不仅实现了安全防护的升级,更成为移动互联网业务支撑软件研发不可或缺的安全引擎。在数字化浪潮下,这种“安全内置”的理念将引领终端安全的新范式。
如若转载,请注明出处:http://www.imluobo.com/product/49.html
更新时间:2026-10-03 10:55:58